

Une EFVP (évaluation des facteurs relatifs à la vie privée) est l’analyse qu’une entreprise québécoise doit faire avant certains traitements de renseignements personnels, pour en évaluer les risques et prévoir des mesures pour les réduire. Elle est obligatoire pour un projet touchant un système qui traite des renseignements personnels, un transfert de données hors Québec, ou une communication sans consentement à des fins de recherche ou de statistiques. Son ampleur varie : légère (une à deux pages) pour l’adoption d’un outil courant, complète pour un projet d’envergure ou des données sensibles.
Vous êtes en train de changer de CRM, d’ajouter un formulaire sur votre site, ou d’évaluer un outil hébergé aux États-Unis et quelqu’un a mentionné qu’il vous faudrait peut-être une EFVP. Le terme sonne technique, mais la question derrière est simple : votre projet touche-t-il assez aux renseignements personnels de vos clients pour déclencher une obligation légale? Voici comment le savoir, sans avoir à lire la Loi 25 au complet.
Ce que cet article couvre… et ce qu’il ne remplace pas
Cet article vous aide à reconnaître les situations qui déclenchent l’obligation de réaliser une EFVP, à comprendre la différence entre une version légère et une version complète, et à savoir quoi faire une fois que vous avez identifié dans quelle situation vous vous situez. Il ne remplace pas un avis juridique : certains projets sont clairs, d’autres sont des cas limites où une validation professionnelle reste la meilleure option.
Qu’est-ce qu’une EFVP, concrètement
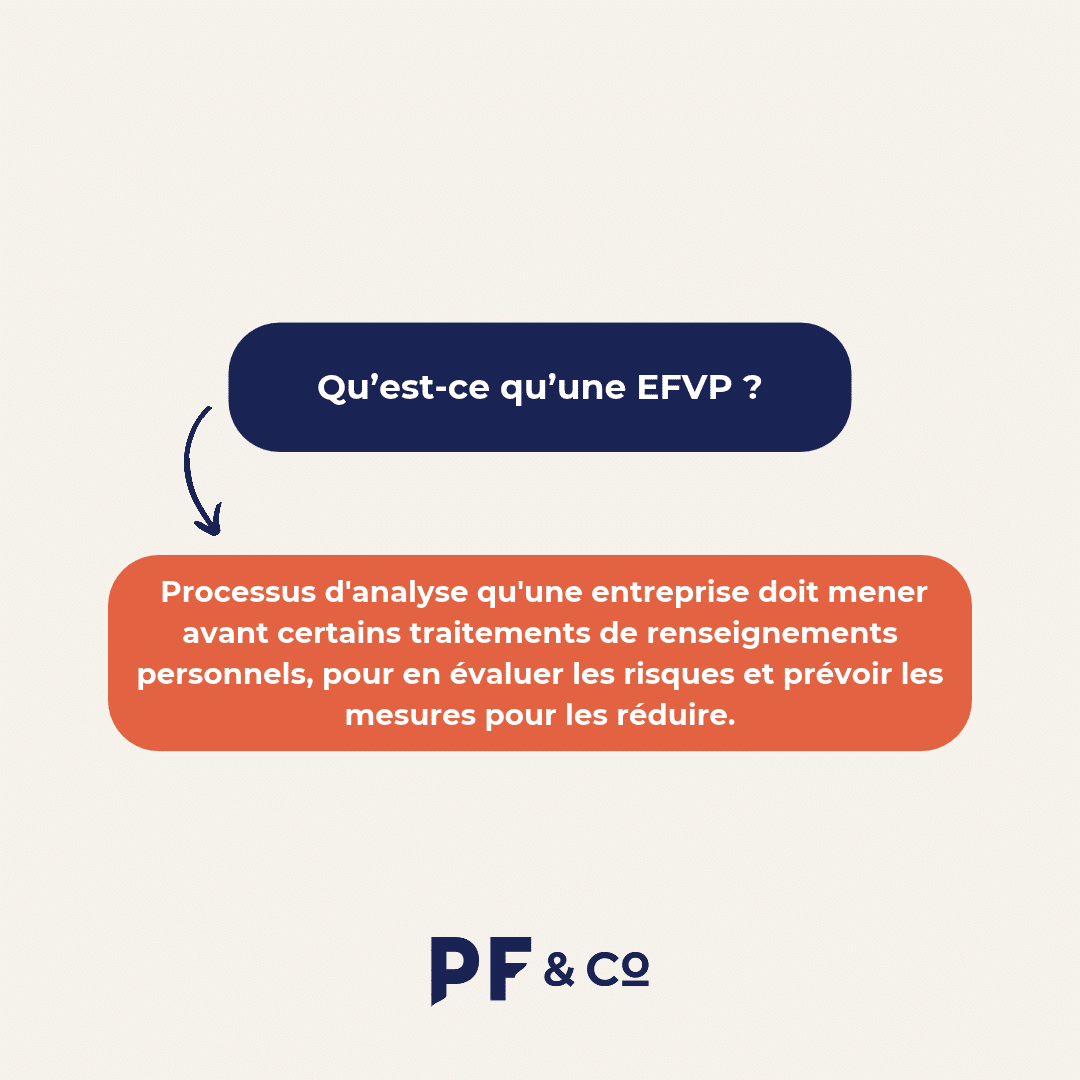
Une EFVP (évaluation des facteurs relatifs à la vie privée) est le processus d’analyse qu’une entreprise doit mener avant certains traitements de renseignements personnels, pour en évaluer les risques et prévoir les mesures pour les réduire. Concrètement, c’est un exercice structuré qui répond à trois questions :
- quels renseignements personnels sont en jeu,
- quels risques ce projet crée pour les personnes concernées,
- quelles mesures permettent de limiter ces risques avant d’aller de l’avant.
Dans une PME, c’est généralement la personne responsable de la protection des renseignements personnels (un rôle que la Loi 25 rend obligatoire dans chaque organisation) qui pilote l’EFVP, parfois avec l’appui d’une ressource externe pour les cas plus complexes. L’ampleur de l’exercice dépend directement du projet : elle n’est pas la même pour l’adoption d’un outil courant que pour la refonte complète d’un système qui traite des données sensibles.
Les 3 situations qui déclenchent l’obligation
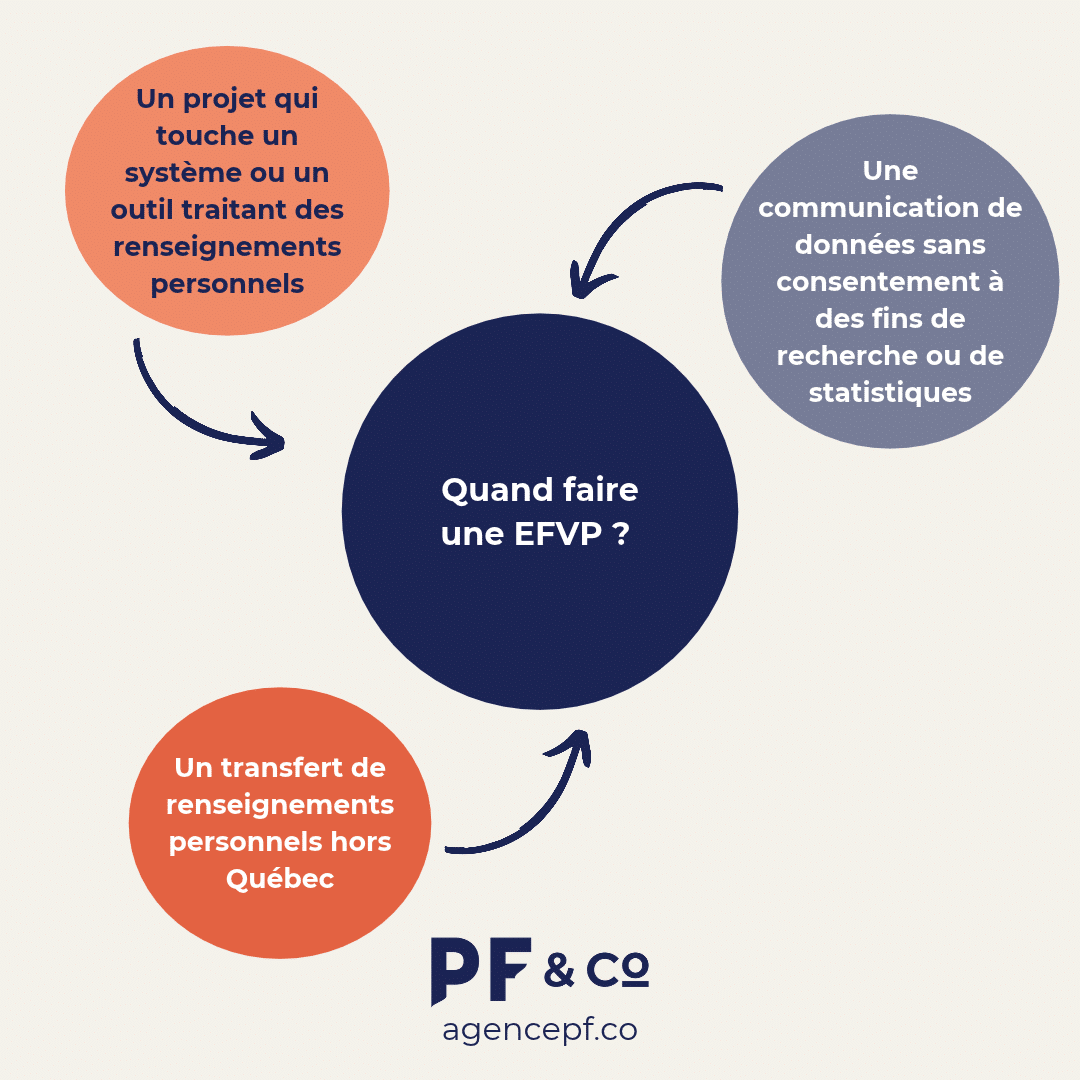
Selon la Commission d’accès à l’information (CAI), l’obligation de réaliser une EFVP se déclenche dans trois cas précis.
Un projet qui touche un système ou un outil traitant des renseignements personnels
Si vous faites l’acquisition, le développement ou la refonte d’un système d’information ou d’une prestation électronique de services qui implique des renseignements personnels. Ça inclut des situations aussi courantes que migrer vers un nouveau CRM, lancer un portail client ou revoir un site avec formulaires de collecte. Ce peut aussi être adopter un outil d’IA comme Claude ou ChatGPT.
Un transfert de renseignements personnels hors Québec
Dès qu’un renseignement personnel est communiqué à l’extérieur du Québec — hébergement infonuagique américain, outil SaaS étranger, sous-traitant basé ailleurs — l’EFVP devient obligatoire avant le transfert.
Une communication de données sans consentement à des fins de recherche ou de statistiques
Un cas plus rare pour la plupart des PME : communiquer des renseignements personnels sans consentement pour des fins d’étude, de recherche ou de production de statistiques.
Dans quels cas ce n’est probablement pas nécessaire
Un changement administratif qui ne touche pas la façon dont les renseignements personnels sont collectés, utilisés ou communiqués ne déclenche généralement pas l’obligation — par exemple, changer de fournisseur de comptabilité interne sans lien avec les données clients, ou ajuster l’apparence d’un site sans toucher aux formulaires. Le vrai test n’est pas « est-ce que mon entreprise traite des données personnelles », mais « est-ce que ce projet précis change quelque chose à la façon dont elles sont traitées ». Dans les cas limites, mieux vaut vérifier que présumer.
EFVP légère ou complète : ça dépend de quoi
La CAI est claire sur ce point : l’ampleur de l’EFVP doit être proportionnée à la sensibilité des renseignements, à la finalité du traitement, et à leur quantité ou leur portée. En pratique, ça donne deux niveaux :
Une EFVP légère convient à l’adoption d’un outil courant ou à un transfert simple hors Québec, souvent une à deux pages, assez pour documenter les risques et les mesures prises. Une EFVP complète devient nécessaire pour un projet ou un système d’envergure, ou quand les renseignements en jeu sont sensibles (données financières détaillées, renseignements de santé, données biométriques). L’analyse est alors plus approfondie, avec une consultation plus large à l’interne.
Ce qui arrive si l’obligation est ignorée
Ignorer une EFVP requise n’est pas seulement un risque théorique. La Loi 25 donne à la CAI des pouvoirs d’enquête et de sanction, et une entreprise qui n’a pas fait cet exercice se retrouve en position difficile si un incident de confidentialité survient ou si la CAI s’y intéresse. L’EFVP fait alors partie des éléments qu’elle peut exiger de voir.
Au-delà du risque réglementaire, il y a un coût plus pratique : faire l’exercice après coup, sous pression, dans le cadre d’une enquête ou d’un incident, prend plus de temps et laisse moins de marge pour corriger le tir que de le faire avant de lancer le projet.
Comment savoir, concrètement, où vous en êtes
Si votre projet correspond à l’une des trois situations décrites plus haut, la réponse est claire : une EFVP est requise, et sa portée (légère ou complète) dépend de la sensibilité des données en jeu. Si vous êtes dans une zone grise, par exemple un projet qui touche partiellement des renseignements personnels, ou un fournisseur dont vous ne savez pas exactement où les données sont hébergées, la meilleure décision sera de faire le point sur le projet précis avant de trancher, plutôt que de deviner. Et ça peut passer par la consultation avec un professionnel à l’externe.
Questions fréquentes
Une petite PME peut-elle être concernée par l'EFVP, ou est-ce réservé aux grandes entreprises?
Oui. L’obligation dépend du type de projet, pas de la taille de l’entreprise. Une PME qui change de CRM ou migre vers un outil hébergé hors Québec est visée exactement comme une grande organisation. La différence se joue plutôt dans l’ampleur de l’EFVP (souvent plus légère pour un petit projet).
Qui doit réaliser l'EFVP à l'interne?
En principe, la personne responsable de la protection des renseignements personnels de l’entreprise, un rôle que la Loi 25 rend obligatoire dans chaque organisation, même une petite. Elle peut s’entourer d’un accompagnement externe pour les projets plus complexes.
Que risque une entreprise qui omet de faire une EFVP alors qu'elle était requise?
Elle s’expose à un risque réglementaire si la CAI enquête ou si un incident de confidentialité survient, en plus de perdre l’avantage de repérer et corriger les risques avant qu’un projet soit déployé plutôt qu’après.
Un projet numérique en tête ?
Patricia œuvre dans le milieu des communications et du marketing depuis 2007. Elle a choisi de se spécialiser en marketing numérique en 2014, en plus d’enseigner à la Faculté de communication de l’UQAM depuis 2011. Détentrice d’un baccalauréat en relations publiques et d’une maîtrise en administration des affaires (MBA), Patricia compte plusieurs dizaines de mandats de gestion de projets à son actif.
Pourquoi un CRM ne suffit pas si vos données sont mal structurées avant d’implanter l’IA ?
Ajouter l’IA à un CRM mal structuré aggrave les problèmes plutôt que de les régler. Ce qu’il faut vérifier et structurer avant de lancer ton projet.

Une seule source de vérité : comment on a structuré notre Notion
La fiche client est la source de vérité de notre Notion : devis, factures et projets s’y relient automatiquement, sans double saisie ni confusion pour l’IA.
